L'era dell'AI sta ridefinendo la sicurezza di rete
Minacce accelerate dall'AI
L'AI riduce il tempo che intercorre tra la scoperta delle vulnerabilità e l'attacco, consentendo attacchi più rapidi e sofisticati.
+
Minacce accelerate dall'AI
Previeni le minacce avanzate in anticipoRiduci l'esposizione e blocca le minacce sofisticate con una prevenzione in tempo reale basata su AI.
-
L'AI sta espandendo la superficie di attacco
Utenti e agenti AI accedono ai dati da qualsiasi luogo, ampliando l'esposizione e rendendo più difficile applicare una protezione coerente.
+
L'AI sta espandendo la superficie di attacco
Proteggi ogni utente e carico di lavoro ovunqueConsenti un accesso rapido e sicuro per utenti e agenti AI proteggendo i carichi di lavoro in tutti gli ambienti con una sicurezza flessibile.
-
Le operazioni non possono fare affidamento sulla velocità umana
Strumenti frammentati e flussi di lavoro manuali rendono più difficile mantenere il livello di sicurezza necessario e rispondere alla velocità della macchina.
+
Le operazioni non possono fare affidamento sulla velocità umana
Semplifica e scala le operazioni di sicurezzaUnifica la gestione e le operazioni nelle infrastrutture di sicurezza di rete, rafforza il livello di sicurezza e scala le competenze alla velocità della macchina.
-
La fiducia digitale sta cambiando
La riduzione dei cicli di vita dei certificati e il passaggio alla crittografia post-quantistica mettono a rischio la disponibilità, l'affidabilità e i dati crittografati.
+
La fiducia digitale sta cambiando
Modernizza la fiducia digitale e preparati all'era quantisticaAutomatizza il ciclo di vita dei certificati per prevenire le interruzioni e aumentare l'agilità crittografica per la transizione post-quantistica.
-
Discorso di apertura di InterSECt 2026
Scopri come PAN-OS® 12.2 Ceres riduce l'esposizione prima che si verifichino gli attacchi.
Previeni le minacce in anticipo. Semplifica le operazioni. Proteggi ogni ambiente in modo coerente.
Proteggi l'accesso per la forza lavoro agentica
Prisma SASE è una piattaforma a fornitore singolo basata su AI che unifica la sicurezza di cloud, SD-WAN e browser per proteggere utenti, agenti, dati e AI dalle minacce zero-day.
Proteggi i carichi di lavoro multi-cloud, di container e AI con una prevenzione coerente delle minacce, una distribuzione automatizzata e una gestione flessibile in tutti gli ambienti.
In ambienti multi-cloud e AI, gestiti autonomamente o completamente
Scopri i rischi correlati a cloud e AI
Scopri i rischi correlati a cloud e AI
Scopri le esposizioni di cloud, carichi di lavoro e AI e convalida l'efficacia del firewall con CLARA (Cloud Network and AI Risk Assessment).
Scala con una struttura di sicurezza iperscalabile
Scala con una struttura di sicurezza iperscalabile
Automatizza la distribuzione di firewall e la gestione del traffico tra i cloud, scalando al contempo in modo dinamico la protezione per soddisfare le crescenti richieste AI.
Proteggi i carichi di lavoro Kubernetes e AI
Proteggi i carichi di lavoro Kubernetes e AI
Proteggi container, microservizi e carichi di lavoro AI con una prevenzione avanzata delle minacce di Livello 7 nel traffico delle applicazioni.
Blocca le minacce laterali con il microperimetro
Blocca le minacce laterali con il microperimetro
Isola i carichi di lavoro critici e previeni il movimento laterale delle minacce con la microsegmentazione con riconoscimento delle applicazioni.
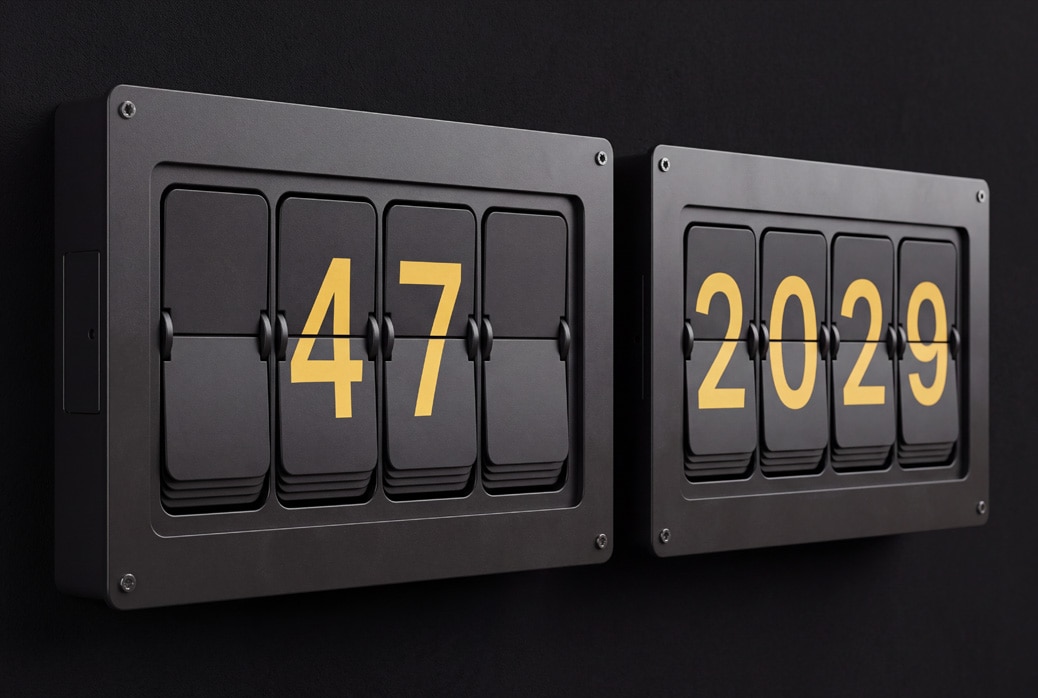
La riduzione della durata dei certificati (fino a 47 giorni) e il passaggio a standard post-quantistici trasformano la crittografia in un rischio operativo continuo.
Trasforma l'infrastruttura di rete attiva in un piano di controllo attivo per una visibilità crittografica continua e una riduzione dei rischi.
Modernizza la fiducia e previeni le interruzioni
Modernizza la fiducia e previeni le interruzioni
Aggiorna certificati, PKI e identità delle macchine in modo sicuro per eliminare le interruzioni operative senza interrompere le app.
Preparati all'era post-quantistica
Preparati all'era post-quantistica
Automatizza i cicli di vita dei certificati e i flussi di lavoro crittografici per creare un percorso pratico e a prova di futuro verso la sicurezza quantistica.
Piattaforma di sicurezza di rete: intelligence, operazioni e applicazione unificate
Funzionalità chiave
Blocca gli attacchi sul nascere. Proteggi la tua azienda man mano che si evolve.
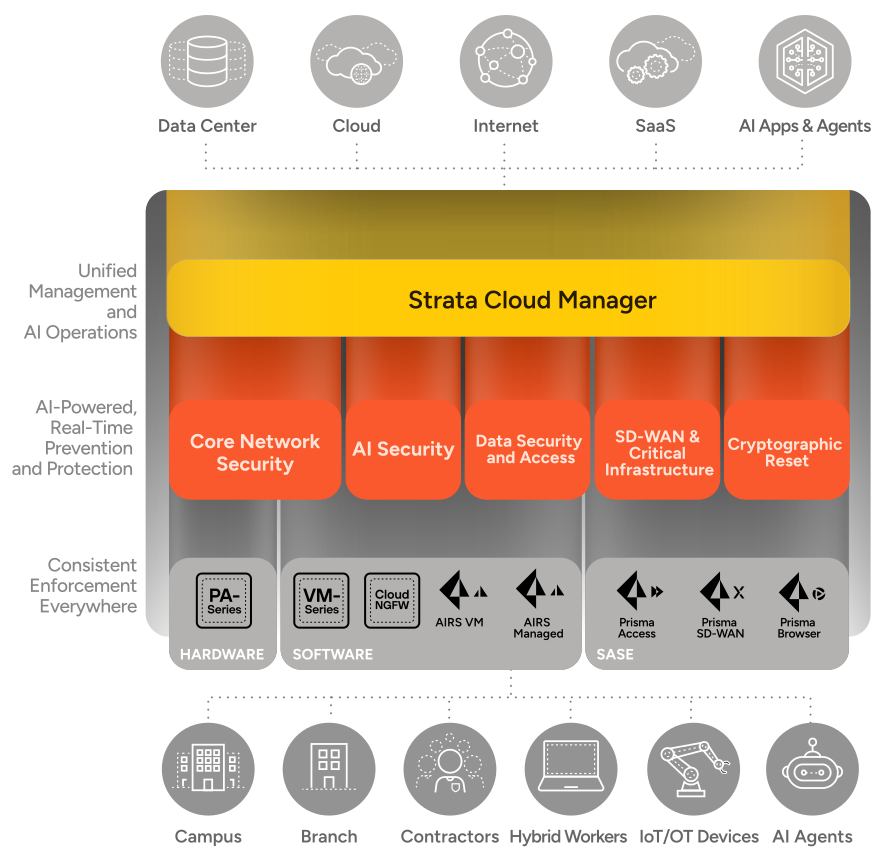
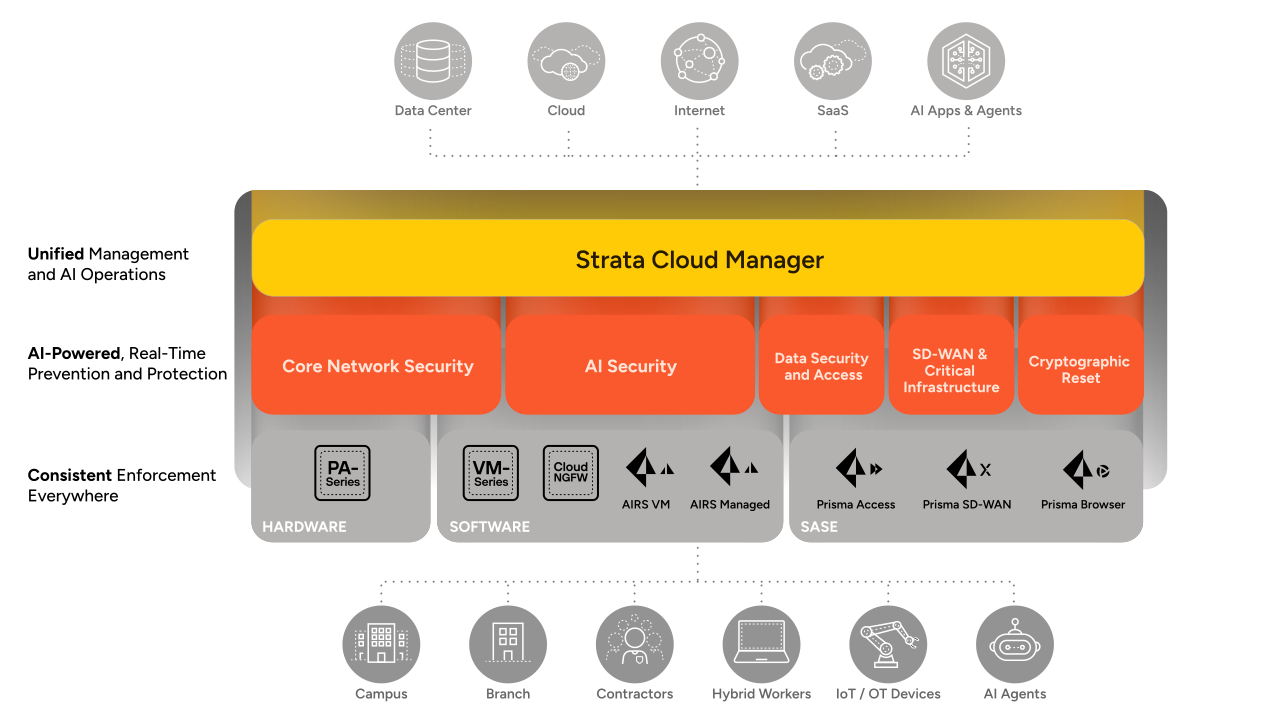
Proteggi persone e carichi di lavoro, semplifica le operazioni di sicurezza e preparati alle minacce quantistiche con una singola piattaforma di sicurezza di rete unificata.
"Dal core all'edge, Palo Alto Networks è presente in tutta la nostra rete, fornendo un livello di sicurezza e protezione senza pari rispetto ad altri provider. Ora disponiamo di una singola piattaforma che ci consente di controllare l'intera rete".
Michael Sherwood, Chief Innovation and Technology Officer, City of Las Vegas
"Dopo una valutazione completa delle soluzioni disponibili, è risultato chiaro che Palo Alto Networks offre un approccio olistico e integrato attraverso una piattaforma di gestione unificata. Questa piattaforma non solo supporta le nostre iniziative di strategia zero trust e trasformazione digitale, ma affronta anche le complessità e i rischi associati alla gestione di diverse soluzioni mirate in più team".
"Strata Cloud Manager ci ha dato la possibilità di automatizzare molte operazioni NOC, come aggiornamenti del firmware, distribuzione di policy e aggiornamenti di rete tramite script. Questo ci ha consentito di risparmiare molte ore di lavoro manuale, consentendoci di guardare alla nostra azienda con un approccio più olistico".
Joash Jaggernauth, Lead Network Engineer, RaceTrac
"La piattaformizzazione è una pietra miliare della nostra strategia di cybersecurity. È basata su AI, completamente integrata, aperta ed end-to-end. Affrontando la complessità, può abbassare drasticamente il livello di rischio di Glen Dimplex, ridurre i costi e sbloccare migliori opportunità di business".
Andy Marshall, Chief Information Technology Officer, Glen Dimplex
Una piattaforma di sicurezza di rete utilizza un set di policy e un'unica fonte di intelligence sulle minacce per tutta la rete, anziché strumenti separati che non funzionano insieme. Una minaccia rilevata in una posizione viene bloccata ovunque. Palo Alto Networks offre tutto questo in firewall hardware e software, SASE e browser, gestiti da Strata Cloud Manager.
L'AI di nuova generazione consente agli autori degli attacchi di trovare vulnerabilità e creare exploit funzionanti in pochi minuti. Per questo motivo i team non possono più contare sui tempi di rilascio delle patch. Gli autori degli attacchi utilizzano anche l'AI per automatizzare la ricognizione e nascondersi dietro proxy residenziali e servizi cloud affidabili. La sicurezza di rete deve bloccare gli attacchi prima che raggiungano l'obiettivo, non dopo che si sono verificati.
Frontier Virtual Patching di Palo Alto Networks utilizza AI di nuova generazione per trovare le vulnerabilità e proteggere i sistemi prima che diventino note pubblicamente, spesso prima che esista una patch. Le firme IPS arrivano solo dopo la divulgazione. Nei suoi primi 60 giorni, il nostro sistema di AI multi-modello NOVA ha rilevato oltre 14.000 vulnerabilità open-source non pubblicate. Le protezioni sono custodite in archivi sicuri, in modo che gli autori degli attacchi non possano accedere a informazioni sensibili sulla vulnerabilità.
La soluzione di difesa IP avanzata di Palo Alto Networks blocca l'infrastruttura dell'autore dell'attacco stessa, quindi non ha bisogno di un file o dominio dannoso. Trova e convalida continuamente gli IP controllati dagli autori degli attacchi, anche dietro proxy residenziali e servizi cloud, e li blocca prima che inizi un attacco. DNS zero trust impedisce agli autori degli attacchi di connettersi direttamente a un IP.
No. Gli agenti di sicurezza di rete di Palo Alto Networks consigliano le azioni ed eseguono solo quelle che hai approvato, all'interno di misure di protezione integrate. Sei agenti specializzati aiutano con la distribuzione, la risoluzione dei problemi, la configurazione, il livello di sicurezza, le minacce e la protezione dei dati, in modo che il tuo team riduca il lavoro ripetitivo e mantenga il controllo.
Prisma SASE applica le stesse regole di accesso con privilegi minimi a dipendenti, collaboratori e agenti AI ovunque si connettano. Sui dispositivi non gestiti, Prisma Browser offre una protezione a livello di firewall nel browser senza decrittografare il traffico. I firewall di Palo Alto Networks possono verificare Prisma Browser, in modo che tu possa bloccare i browser non protetti e riutilizzare le policy esistenti.
Palo Alto Networks applica un'unica policy di sicurezza e prevenzione delle minacce in cloud pubblici, Kubernetes, carichi di lavoro AI e sul tuo data center, mentre i firewall nativi del cloud coprono in genere un singolo cloud. I firewall software e la Sicurezza runtime AI di Prisma AIRS ispezionano il traffico a livello di applicazione e isolano i carichi di lavoro, impedendo agli autori degli attacchi di spostarsi tra di essi. Puoi gestirli tu stesso o fare in modo che Palo Alto Networks li esegua come servizio completamente gestito.
Il reset crittografico combina la riduzione della durata dei certificati, che arriva a 47 giorni, con il passaggio alla crittografia post-quantistica. Poiché la rete vede ogni connessione crittografata, Palo Alto Networks trova i certificati in scadenza e il traffico non quantum-safe, automatizza i rinnovi e aggiorna i sistemi legacy agli standard post-quantistici senza apportare modifiche al codice.
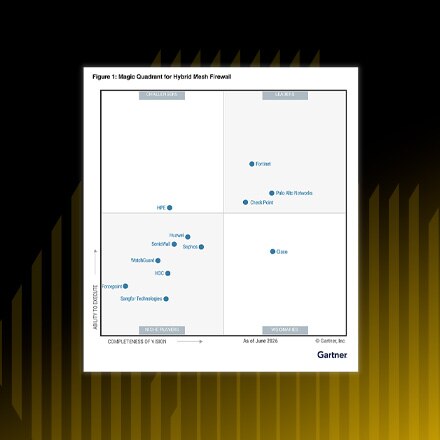
Palo Alto Networks ha raggiunto un'efficacia di sicurezza pari al 99,07% nei test indipendenti SecureIQLab del 2026. L'intelligence di oltre 70.000 clienti alimenta Precision AI, che aiuta a prevenire quasi 15 milioni di nuove minacce e blocca oltre 31 miliardi di attacchi ogni giorno. Gartner® nomina Palo Alto Networks due volte leader per firewall mesh ibrido e quattro volte leader in SASE.
Sicurezza di rete costruita per l'era dell'AI
Previene le minacce in anticipo, semplifica le operazioni e protegge ogni ambiente in modo coerente.
Grazie
Abbiamo ricevuto la tua richiesta. Un esperto di Palo Alto Networks ti contatterà a breve.
Ricevi aggiornamenti sulle ultime novità, inviti per eventi e avvisi relativi alle minacce