Combatti l'AI con l'AI

Unifica i dati. Automatizza le SecOps.
Contrasta le minacce dell'AI di frontiera.

Scelto da

ADT Logo
NHL logo
Cognizant
InfoSys Logo
Louisiana State Seal
Schlumberger Logo
Ministry of Justice
State of North Dakota
CBTS
Green Bay Packers
Oneida Nation
ADT Logo
NHL logo
Cognizant
InfoSys Logo
Louisiana State Seal
Schlumberger Logo
Ministry of Justice
State of North Dakota
CBTS
Green Bay Packers
Oneida Nation

View video

Gli attacchi basati su AI richiedono una difesa autonoma

4 VOLTE

Attacchi più rapidi guidati da AI avversaria

15 minuti

Tempo in cui l'AI può individuare una nuova vulnerabilità

< 2 ore

Per completare l'esfiltrazione dei dati 1

  • BENEFITS
    VANTAGGI

    Combatti le minacce alla velocità della macchina

    Trova l'impossibile

    Riduci il tempo medio di rilevamento (MTTD, Mean Time To Detect) a meno di 7 minuti grazie a sensori all'avanguardia e telemetria in tempo reale.

    Elimina i silo e unifica i dati

    Potenzia il ragionamento basato su AI con un data lake di dimensioni planetarie in grado di acquisire oltre 17 PB di contesto giornaliero.

    Rispondi in tempo reale

    Riduci il tempo medio di risposta (MTTR, Mean Time to Respond) del 98% grazie ad agenti e playbook AI che eseguono oltre 1,9 miliardi di azioni automatizzate all'anno.

Dai slancio al tuo team. Supera le capacità dell'AI avversaria.

Almost there!

Fill out the form to watch instantly.

Scelto dai leader del settore

01
Grazie al motore autonomo di XSIAM, i Green Bay Packers riducono il lavoro manuale di 120 ore a settimana.
02
CBTS riduce il tempo medio di risposta (MTTR) da giorni a 13 secondi grazie alla risposta alla velocità della macchina di Cortex.
03
La Nazione Oneida riduce i costi del 20% e aumenta di sette volte l'acquisizione dei dati per il SOC agentico.
04
La NHL ottimizza l'efficienza del suo centro operativo per la sicurezza (SOC) grazie a un team snello che utilizza l'automazione basata su AI di Cortex XSIAM.

Guarda il SOC agentico in azione

Scorpi Cortex.

Questo sito è protetto da reCAPTCHA e si applicano le Norme sulla privacy e i Termini di servizio di Google.
FAQ

Domande frequenti

I SIEM tradizionali si basano sull'acquisizione statica dei log e sull'interrogazione manuale, risultando troppo lenti per fermare gli attacchi basati su AI di frontiera che operano alla velocità della macchina. Cortex XSIAM sostituisce completamente le architetture SIEM legacy unificando l'acquisizione dei dati, applicando il ragionamento AI per integrare i dati di telemetria in scenari di attacco unificati e risolvendo automaticamente fino al 90% dei casi di sicurezza.
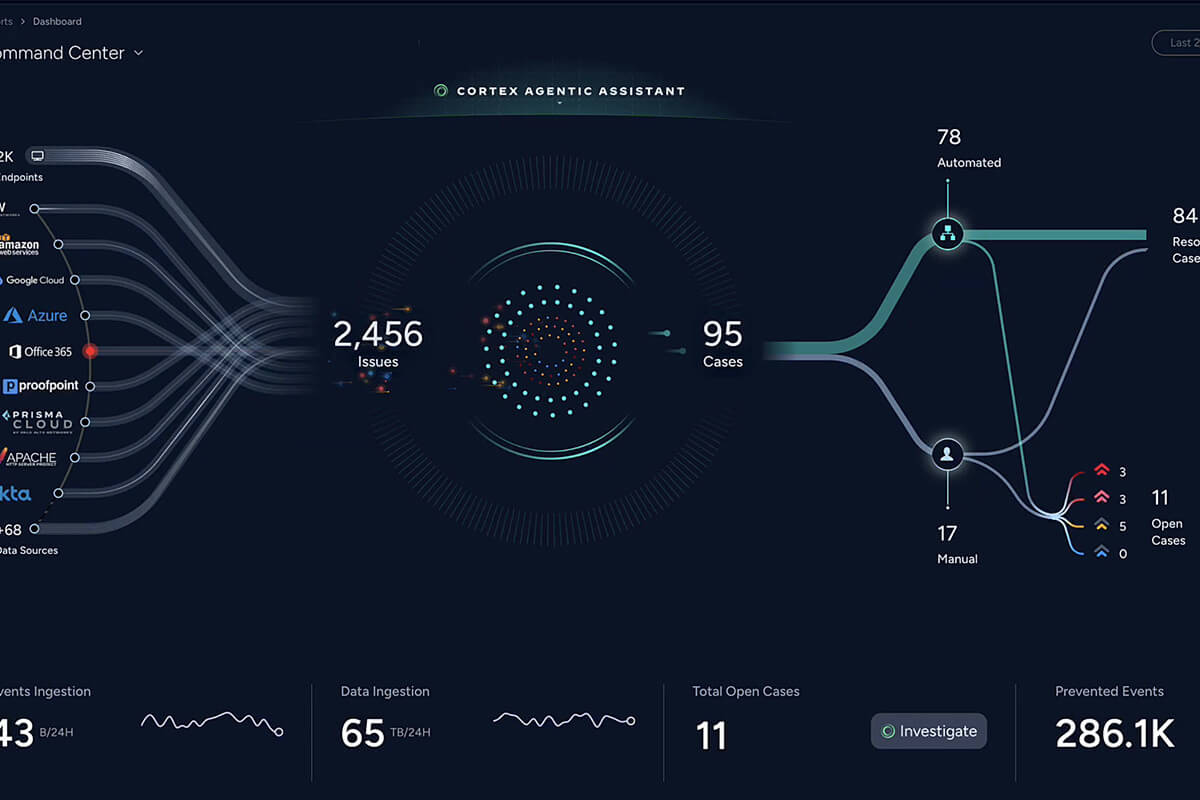
Un centro operativo per la sicurezza (SOC) agentico offre al tuo team agenti di AI in grado di pianificare, ragionare ed eseguire autonomamente flussi di lavoro di risposta complessi. Per contrastare le minacce AI di frontiera, Cortex XSIAM riduce il tempo medio di rilevamento (MTTD) a meno di 7 minuti ed esegue oltre 1,9 miliardi di azioni automatizzate all'anno, consentendo agli analisti di concentrarsi sulla difesa strategica ad alto impatto.
Sì. Cortex XSIAM abbatte i silo di dati acquisendo in modo nativo dati di telemetria sia dai sensori Palo Alto Networks che da infrastrutture di terze parti. Costruita attorno a un data lake di dimensioni enormi, in grado di gestire oltre 17 PB di dati di telemetria giornalieri, la piattaforma si integra con oltre 1.100 soluzioni. Questo garantisce una visibilità illimitata e un'analisi AI unificata su praticamente qualsiasi origine di dati.
Le distribuzioni reali dimostrano costantemente notevoli miglioramenti in termini di efficienza. Ad esempio, negli ambienti aziendali il tempo medio di risposta (MTTR) è stato ridotto fino al 98%, con alcune organizzazioni che hanno drasticamente ridotto i tempi di risposta da diversi giorni a soli 13 secondi. L'automazione basata su AI elimina inoltre notevoli oneri amministrativi, consentendo ai team di ridurre fino a 120 ore il lavoro manuale settimanale e gestendo al contempo una portata enorme con una forza lavoro di sicurezza snella.
Non è richiesta alcuna preparazione tecnica avanzata o mappatura dell'architettura dei dati prima della demo. Una volta compilato il modulo di richiesta, un esperto di operazioni di sicurezza ti contatterà per personalizzare l'esperienza in base alla attuale configurazione del tuo SOC. Durante il tour guidato, vedrai esattamente come Cortex XSIAM acquisisce enormi flussi di dati e sfrutta l'AI agentica e i flussi di lavoro autonomi per bloccare le minacce avversarie attive in tempo reale.